

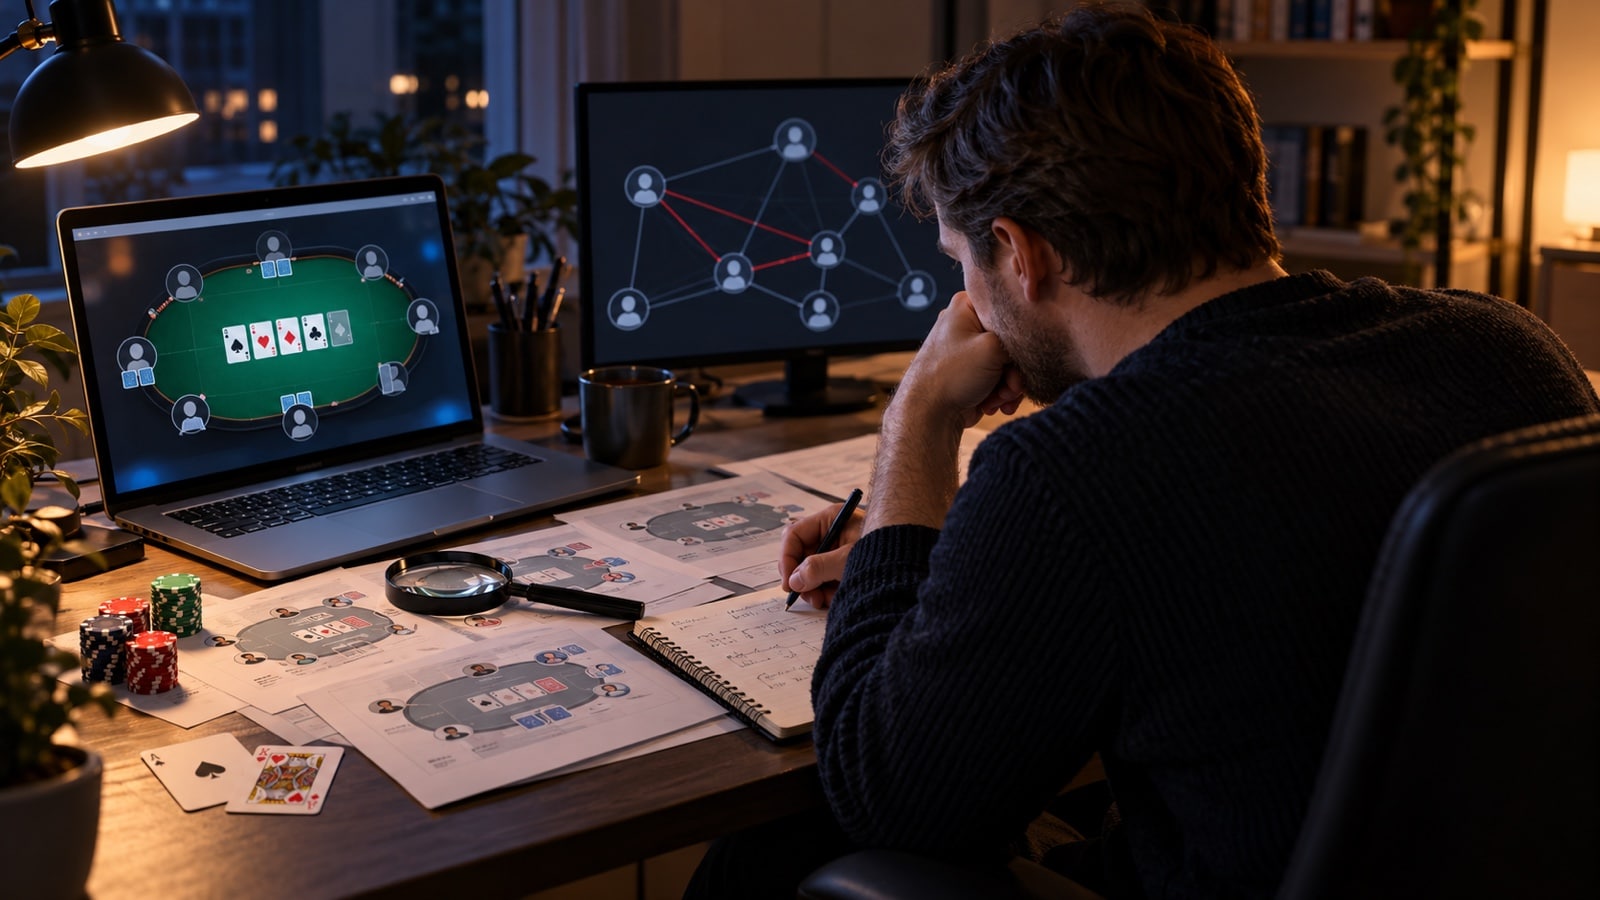

Pokerin apuohjelmistoa kehittävä Jurojin Poker on pyytänyt anteeksi tietoturvamurtoa, jonka kautta pelaajien tietokoneille levitettiin haittaohjelmaa. Yhtiö myöntää, ettei se pysty tunnistamaan kaikkia saastuneille päivityksille altistuneita käyttäjiä.
Hyökkääjä pääsi vaihtamaan osalle käyttäjistä toimitettavia ohjelmistopäivityksiä haitallisiin versioihin, joiden mukana asentui etäkäyttöohjelma. Sen avulla oli mahdollista nähdä pelaajan näyttö ja tämän taskukortit.
🎯 UUSI TARJOUS!

VAIN 1X KIERRÄTYS
NYT AVATTU!
UUNITUORE CASINO

MAHTAVAT BONARIT
KIERRÄTYSVAPAA KASINO
MAHTAVA UUTUUS!
JUURI JULKAISTU!
RAKERACE TULOSSA!
🎣 KALA-ALLAS

TURVALLINEN JA VEROVAPAA
JUURI AVATTU UUTUUS!
– Olemme todella pahoillamme, yhtiö toteaa kaikille hyökkäyksestä kärsineille.
Huijauksen paljastamiseen osallistui tietoturvatutkija ”Wolf”, joka käyttää tunnusta @wolfsec0x0. Pokeriammattilainen Ignacio Moron on arvioinut menettäneensä huijauksessa vähintään 100 000 dollaria.
Jurojinin tietoturvatiedotteen mukaan haitallisia päivityksiä levitettiin kesäkuun 2025 ja tammikuun 2026 välisenä aikana. Viimeinen yhtiön tunnistama peukaloitu päivitys ladattiin järjestelmään 28. tammikuuta.
Kaikkia altistuneita pelaajia ei pystytä tunnistamaan
Jurojinin mukaan hyökkäyksen todellinen luonne selvisi yhtiölle vasta asian noustua julkisuuteen.
Yhtiö oli aiemmin torjunut ohjelmistonsa piraattiversioiden myyntiä ja tulkinnut osan epäilyttävästä toiminnasta liittyvän siihen. Todellisuudessa hyökkääjä kohdisti haitallisia päivityksiä valittuun käyttäjäryhmään.
Jurojin kertoo ottavansa sähköpostitse yhteyttä käyttäjiin, joiden tiedetään kuuluneen altistuneisiin ryhmiin. Täydellistä listaa ei kuitenkaan ole, sillä hyökkääjä siirteli käyttäjiä ryhmien välillä ja poisti heitä niistä nopeasti.
Yhtiön mukaan korttien näkemiseen perustunut huijaaminen kohdistui pääasiassa suurten panosten peleihin. Haittaohjelma oli kuitenkin asentunut useammalle tietokoneelle kuin hyökkääjä käytti varsinaiseen huijaamiseen. Pienillä panoksilla pelaaminen ei siis yksin sulje pois tartuntaa.
Jurojin kertoo tiukentaneensa tietoturvaa
Yhtiö kertoo rajoittaneensa järjestelmiensä käyttöoikeuksia, lisänneensä tapahtumien lokitusta ja vahvistaneensa tunnistautumista. Sen mukaan alkuvuonna tehdyt muutokset sulkivat hyökkääjän pääsyn jo ennen kuin tapahtumien koko laajuus selvisi.
Mahdollisesti saastuneiden tietokoneiden käyttäjille Jurojin suosittelee Windowsin uudelleenasennusta. Yhtiö tarjoaa myös tarkistustyökalun, mutta korostaa, ettei puhdas tarkistustulos takaa tietokoneen olevan turvallinen.
Jurojin kertoo tukevansa tutkintaa ja toimittavansa tietoja pokerisivustojen turvallisuustiimeille sekä viranomaisille. Pelaajien menettämien rahojen korvaamisesta se ei anna lupausta. Yhtiön näkemyksen mukaan pokerisivustoilla on keskeinen vastuu hyvityksistä.
Lue myös: Uusia käänteitä nettipokerihuijauksessa: pokerisivustoja varoitettiin epäillystä jo aiemmin