

Ohjelmistoyhtiö AceGuardian on julkaissut avoimen lähdekoodin työkalun, jonka avulla voidaan tunnistaa vastustajien taskukortit näkeviä nettipokerihuijareita. Menetelmä analysoi pelidatasta toistuvia poikkeamia ja ratkaisuja, jotka vastaavat epäilyttävän tarkasti vastustajan todellisia käsikortteja.
Nettipokerin turvallisuuskeskustelu on käynyt kuumana sen jälkeen, kun korkeiden panosten käteispelejä pelaavien ammattilaisten tietokoneille epäiltiin asennetun vakoiluohjelmia saastuneiden apuohjelmistojen välityksellä. Luvattomat etäyhteydet mahdollistivat pelaajien näyttöjen ja taskukorttien seuraamisen reaaliajassa, mikä antoi huijareille tiedon vastustajien käsistä.
🎯 UUSI TARJOUS!

VAIN 1X KIERRÄTYS
NYT AVATTU!
UUNITUORE CASINO

MAHTAVAT BONARIT
KIERRÄTYSVAPAA KASINO
MAHTAVA UUTUUS!
JUURI JULKAISTU!
RAKERACE TULOSSA!
🎣 KALA-ALLAS

TURVALLINEN JA VEROVAPAA
JUURI AVATTU UUTUUS!
Alan turvallisuuskysymyksiin erikoistunut ohjelmistoyhtiö AceGuardian vastasi huoleen avaamalla kehittämänsä tunnistusmenetelmän lähdekoodin GitHubissa kaikkien toimijoiden saataville. Ratkaisun taustalla on pyrkimys tarjota pokerioperaattoreille ja riippumattomille tutkijoille valmiit välineet epäilyttävän toiminnan selvittämiseen.
Yhtiön peliturvallisuudesta vastaavan John Andressin mukaan vastustajien korttien näkeminen jättää jälkensä pelidataan, vaikka itse tietomurto olisi tehty suoraan uhrin omalle laitteelle palvelimen sijaan.
– Vastustajan kortit näkevä pelaaja tekee päätöksiä, joita rehellinen pelaaja ei voi tehdä. Mittaamme tätä vertaamalla häntä muihin pelaajiin päätös päätökseltä, Andress kertoi pokerimedia PokerOrgille.
Epäilyttävät kipit ja maksut paljastavat vilpin
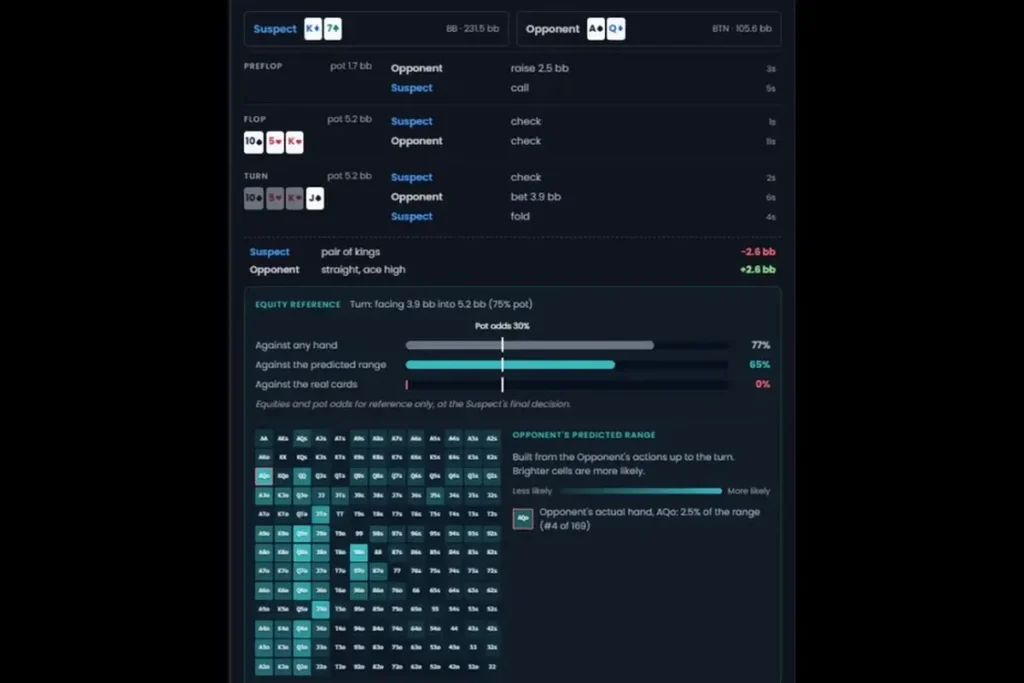
Kehitetty työkalu käy läpi käsihistorioita jälkikäteen hyödyntäen operaattorien sisäistä dataa, jossa näkyvät kaikkien pelaajien taskukortit myös silloin, kun käsi on kipattu ennen showdownia. Tämän ansiosta analyysi voi verrata pelaajan ratkaisuja sekä vastustajan todennäköiseen käsirangeen että tämän todellisiin kortteihin kyseisessä jaossa.
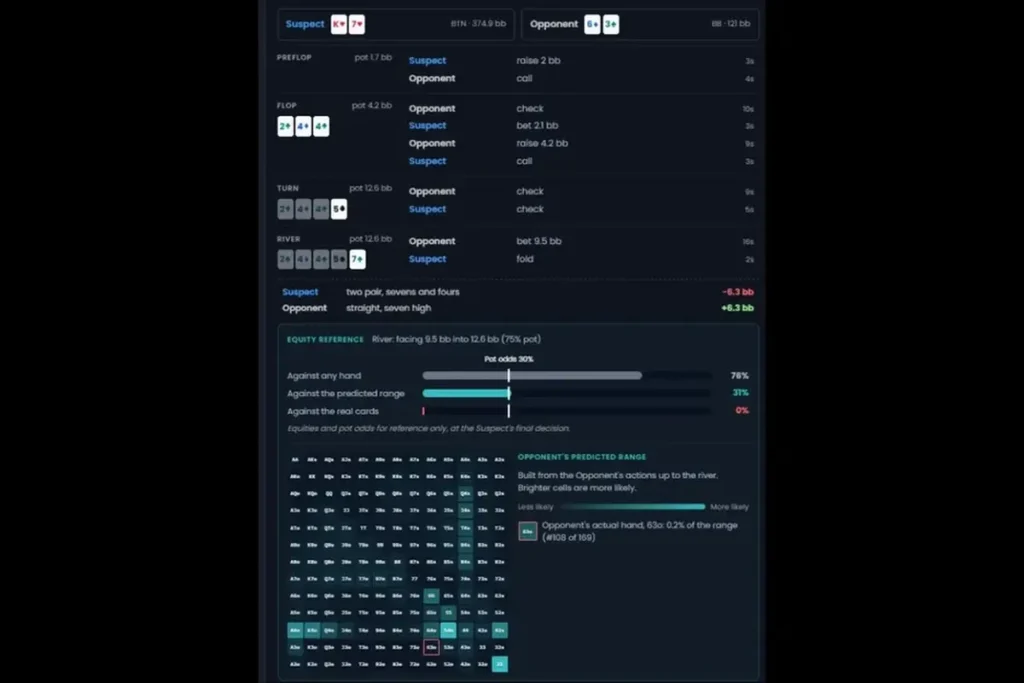
Yksi hälyttävimmistä merkeistä on niin kutsuttu oracle fold. Ilmiössä epäilty foldaa käden, joka pärjäisi hyvin vastustajan oletettua rangea vastaan, mutta häviää nimenomaan vastustajalla kyseisessä jaossa oleville taskukorteille.
Järjestelmä kartoittaa myös sitä, kuinka onnistuneesti pelaaja erottaa vastustajan valuelyönnit bluffeista ja ajoittaa omat bluffinsa hetkiin, jolloin vastustajalla on heikko käsi. Kokonaiskuvaa täydennetään mittaamalla ratkaisuihin kulunutta miettimisaikaa sekä toiminnan poikkeavuutta pelaajan omasta tavanomaisesta pelityylistä.
Yksittäinen nappiin osunut vaikea kippi tai oikein ajoitettu bluffimaksu ei vielä riitä todisteeksi epärehellisyydestä, vaan varoitusvalot syttyvät vasta useiden merkkien toistuessa riittävässä aineistossa. Automaattisen mallinnuksen lisäksi yhtiö korostaa ihmisarvion välttämättömyyttä.
– Haluamme aina ihmisen mukaan tekemään lopullisen päätöksen, Andress kertoi.
Menestys ei selity pelkällä hyvällä tuurilla
AceGuardian havainnollisti tunnistusmenetelmän toimintaa konkreettisella aineistolla, jossa uusimmasta ”superuser-skandaalista” kiinni jääneen pelaajan tilastoja tutkittiin 757 käden otannasta 25/50 dollarin tasolla. Valtaosa näistä käsistä eli noin 95 prosenttia oli heads-upia samaa vastustajaa vastaan, ja epäilty voitti tarkastelluissa sessioissa noin 45 000 dollaria.
Tarkastellussa suppeassa otoksessa pelaajan voittotahti olisi voinut ulkoisesti mennä vielä poikkeuksellisen hyvän korttituurin piikkiin. Syvällisempi päätösanalyysi nosti kuitenkin esiin tilastollisia poikkeavuuksia useilla eri mittareilla.
Yhtiön julkaisemassa esimerkissä epäilty pelaaja luopui kädestään vastustajan valuelyöntejä vastaan 86,2 prosentissa tilanteista, mutta vastustajan bluffeihin hän kippasi vain 16,3 prosenttia kerroista.
Menetelmän perustason seulonta nosti kyseisestä aineistosta esiin peräti 72 tilastollisesti epäilyttävää jakoa.