

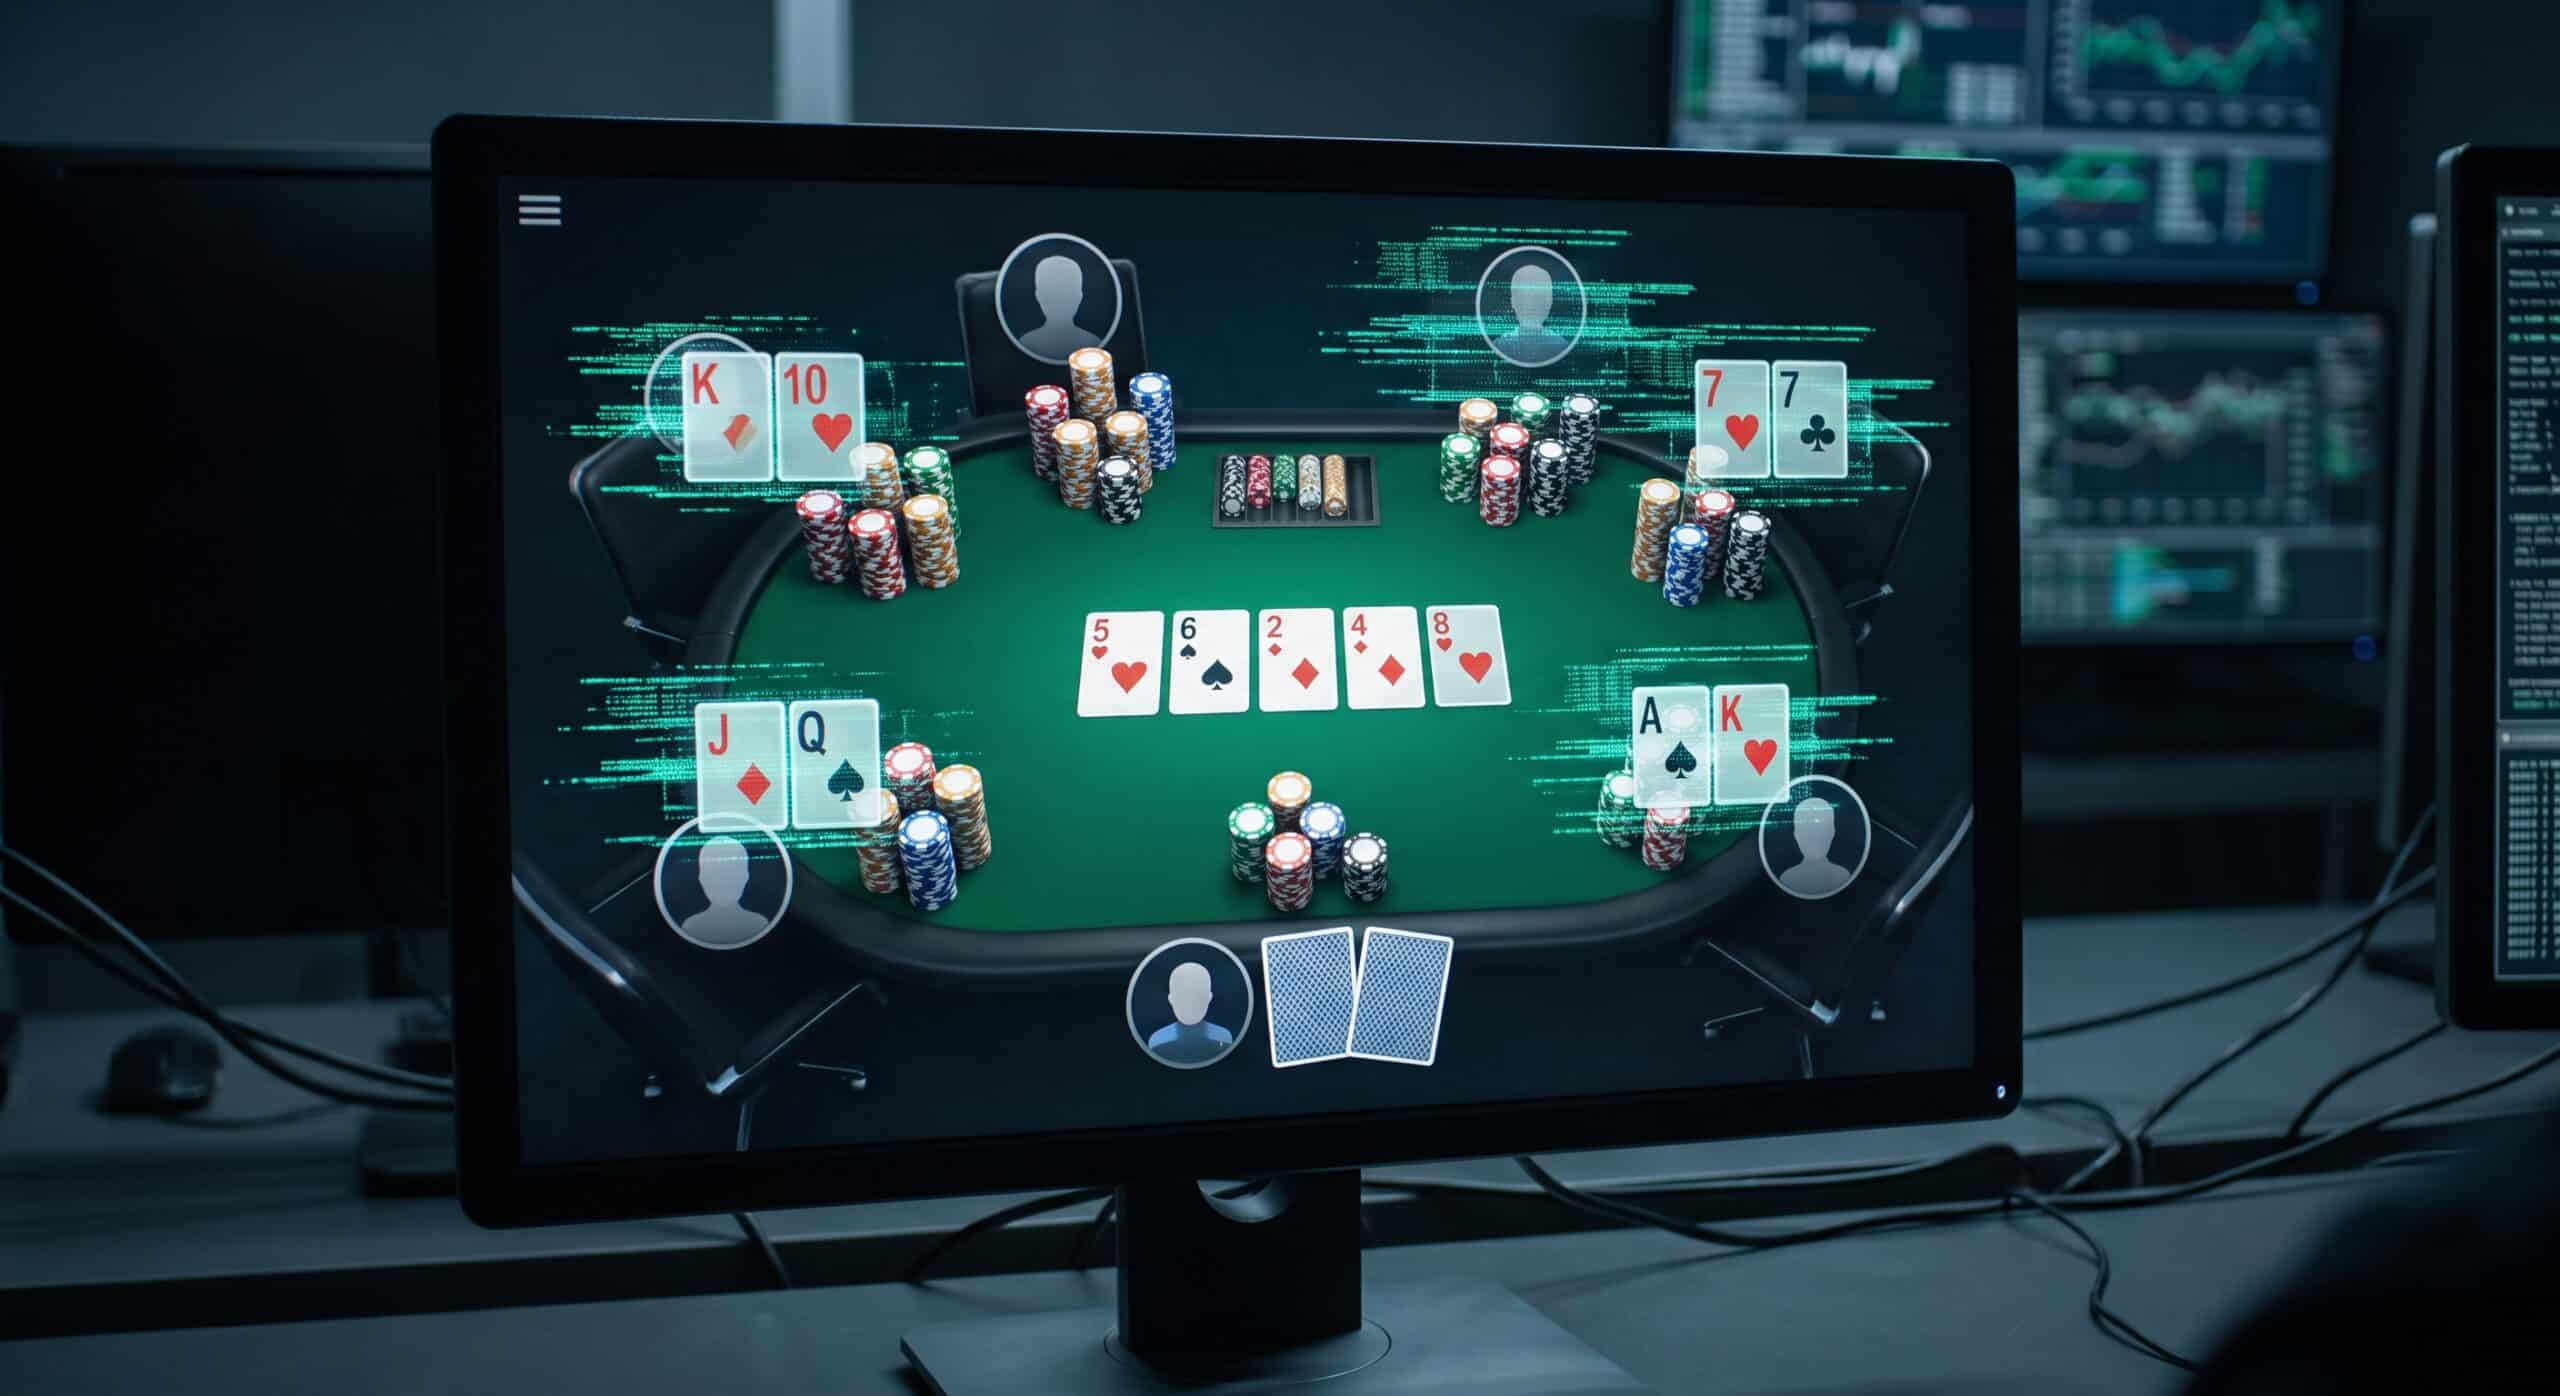

Nettipokeriyhteisöä ravistelee poikkeuksellisen vakava tietoturva- ja huijausskandaali. Kanadalaispelaajan epäillään nähneen vastustajiensa taskukortit kuukausien ajan haittaohjelman avulla ja kuitanneen peleistä satojentuhansien dollarien laittomat voitot.
High stakes -nettipokeripöydissä on paljastunut poikkeuksellisen häikäilemätön huijausvyyhti, jonka jäljet johtavat Kanadaan.
UUNITUORE CASINO

JUURI JULKAISTU!
MAHTAVA UUTUUS!
🎯 UUSI TARJOUS!
Luotettava kasino

🐻❄️ARKTINEN UUTUUS
RAKERACE TULOSSA!
UUSI POKERISIVU

🎣 KALA-ALLAS
UUSI PAY'N'PLAY

5 - 500 KÄTEISKIERROSTA TAI JOPA 30 000€
Talleta ja saat Sala-pyörästä kierrätysvapaita ilmaiskierroksia tai käteistä!
PELAA NYTTÄYSIN UUSI KASINO
TURVALLINEN JA VEROVAPAA
JUURI AVATTU UUTUUS!
Tunnettu high stakes -ammattilainen Aleksei Borovkov toi tapauksen yksityiskohdat julkisuuteen blogissaan ja pokerifoorumi TwoPlusTwossa sen jälkeen, kun pelaajat alkoivat ihmetellä erään pelaajan epätodellisen kovia tuloksia.
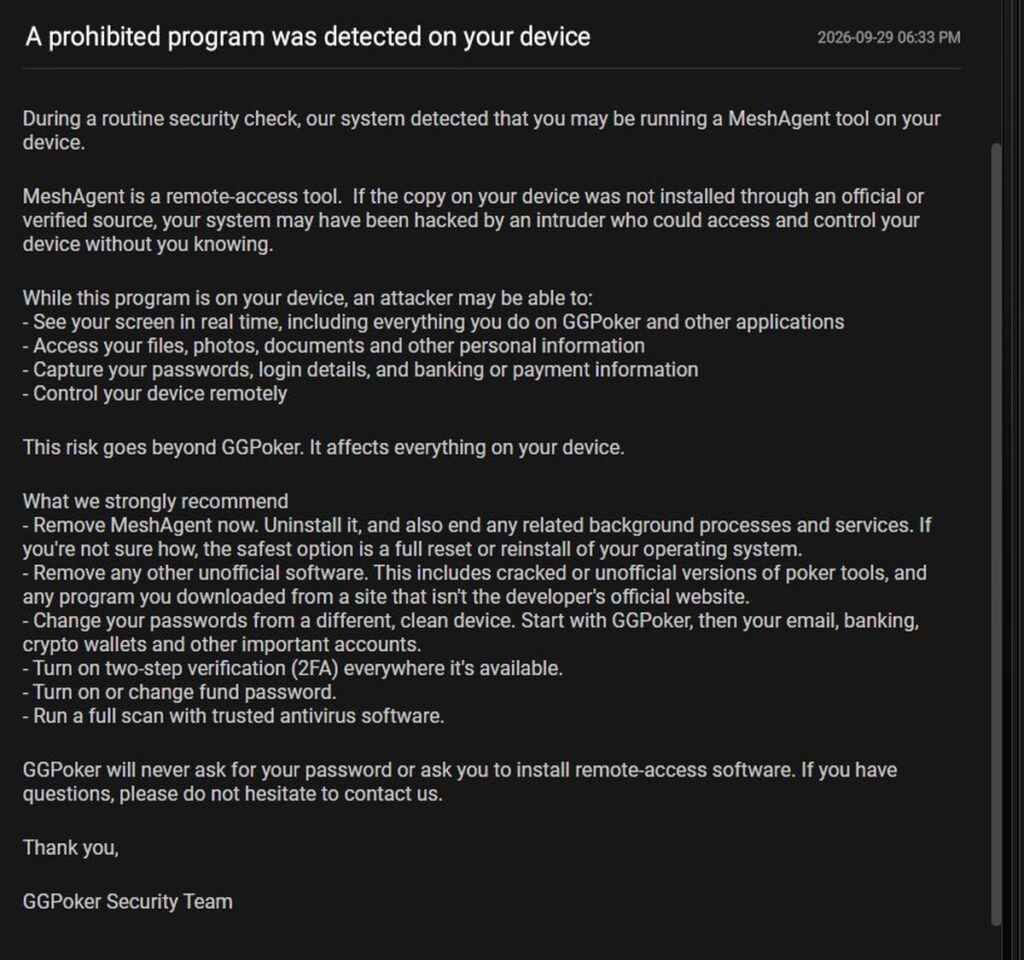
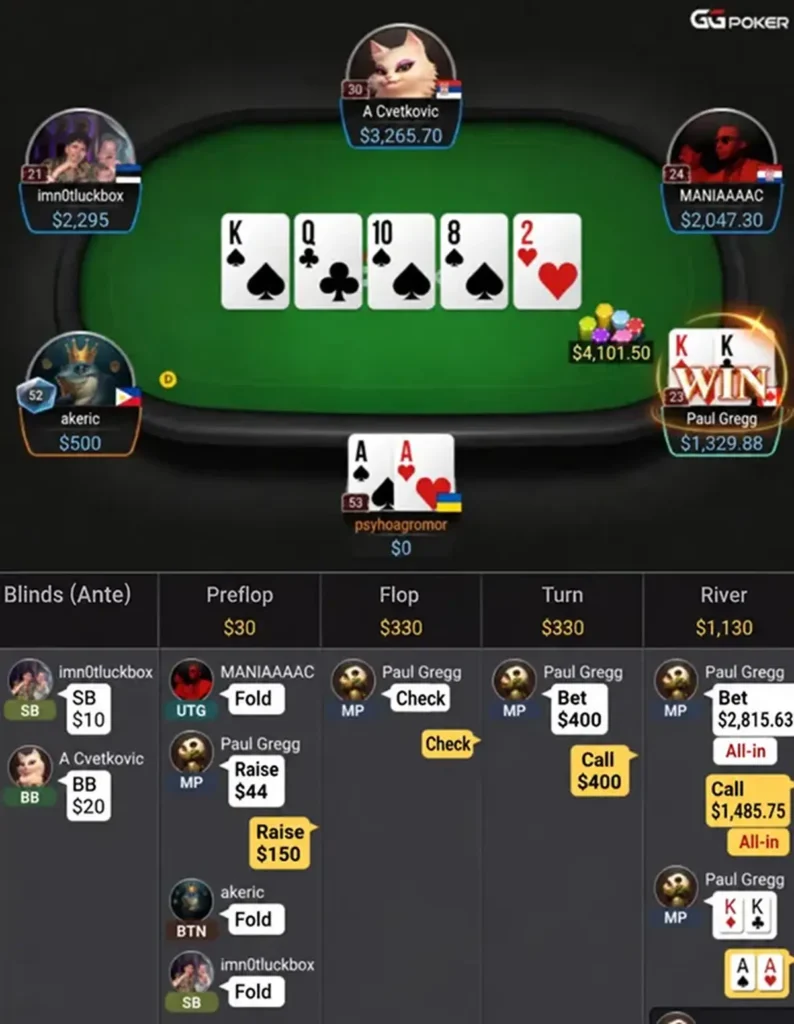
Väitteiden mukaan Paul Gregg -nimellä GGPokerilla high stakes -käteispelejä pelaava henkilö, jonka todellisesta henkilöllisyydestä tai kotimaasta ei ole varmuutta, onnistui yhdessä mahdollisten rikoskumppaneidensa kanssa ujuttamaan vastustajiensa tietokoneille Mesh Agent -nimisen etäkäyttöohjelman.
Asiaa tutkineiden tietoturva-asiantuntijoiden mukaan haittaohjelmia on ujutettu uhrien tietokoneille ainakin vuoden 2024 maaliskuusta saakka.
Haittaohjelman avulla huijari pääsi näkemään saastuneilla koneilla pelanneiden vakkaripelaajien taskukortit reaaliajassa. Taskukorttien lisäksi ohjelmalla pystyi seuraamaan kaikkea tietokoneella tehtyä, mukaan lukien salasanoja ja käyttäjätunnuksia, sekä ottamaan koneen haltuun etänä.
Tässä tapauksessa hakkeri päätti kuitenkin ilmeisesti keskittyä huijaamaan nettipokerissa esimerkiksi kryptovarkauksien sijaan.
Kohteena high stakes -vakkarit
Gregg valikoi kohteikseen erityisesti tiettyjä säännöllisesti pelaavia ammattilaisia, joita vastaan hän pelasi kuukaudesta toiseen.
Vaikka huijari pyrki peittelemään toimintaansa välttämällä liian räikeitä ylilyöntejä, poikkeuksellisen kova voittotahti ja epäilyttävät peliliikkeet herättivät lopulta tarkkasilmäisten vastustajien epäilykset.
Tilastoja tarkemmin analysoineet pelaajat huomasivat pian selvän kaavan, sillä Gregg pelasi jopa 90 prosenttia kaikista käsistään juuri näitä pelaajia vastaan.
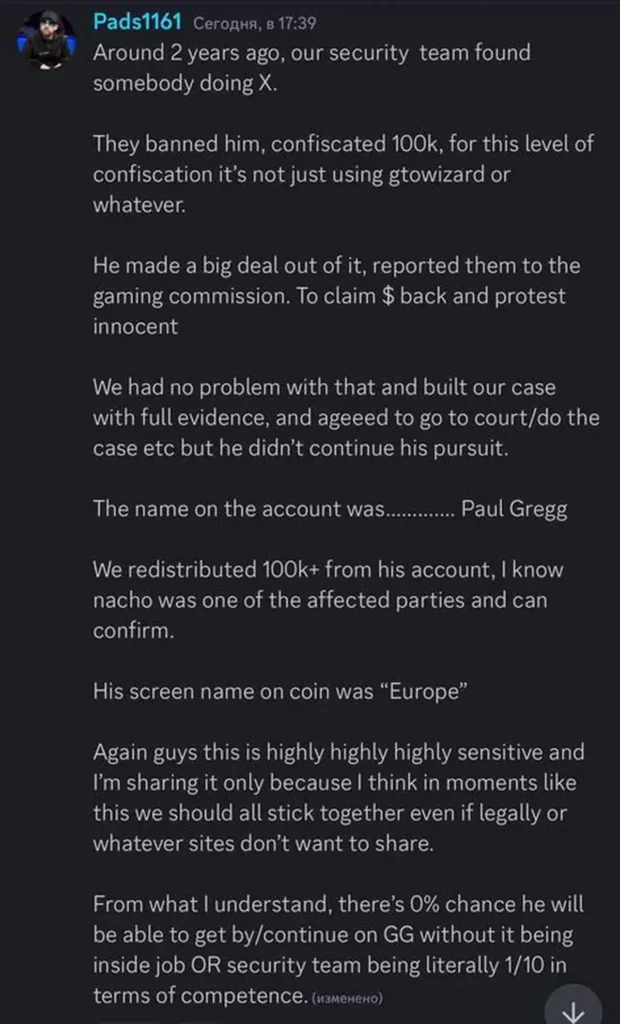
Myös CoinPokerin lähettiläs Patrick Leonard vahvisti pian keskustelun käynnistyttyä, että CoinPoker oli aiemmin epäillyt kyseistä pelaajaa huijaamisesta ja takavarikoinut tämän tililtä 100 000 dollaria vääryydellä kerättyjä voittoja.
Satojentuhansien dollarien laittomat voitot
Huijarin käyttämät nimimerkit herättivät huomiota myös käteispelejen tuloksia seuraavilla sivustoilla, joissa hänen pelitilinsä keikkuivat toistuvasti kuukausittaisten käteispelitilastojen kärkipaikoilla.
SmartHand- ja StatName-palveluiden tilastojen mukaan pelkästään WPN-verkossa operoineet nimimerkit OxOO ja JackKlompus onnistuivat voittamaan pöydistä yli 837 000 dollaria.
Gregg hyödynsi haittaohjelmaa useilla eri sivustoilla ja peliverkoissa vaihtaen nimimerkkiään ahkerasti kiinnijäämisen välttämiseksi.
GGPokerilla hän esiintyi omalla nimellään ja nousi parhaimmillaan 10/20 dollarin no limit hold’em-tasojen suurimmaksi voittajaksi 55 000 dollarin kuukausitienesteillään, kun taas CoinPokerilla hän piileskeli Europe-nimimerkin takana.
WPN-verkossa Gregg käytti myös nimimerkkiä Ez[Pz], jolla hän harjasi elokuun aikana 25 000 dollarin voitot.
Erityisen tuhoisaa jälkeä huijari teki JackKlompus-nimimerkillä, joka sijoittui vuonna 2025 koko StatName-seurannan vuositilastoissa kolmen parhaan pelaajan joukkoon 232 000 dollarin tuloksella.
Haittaohjelman leviäminen ja siltä suojautuminen
Toistaiseksi ei ole täyttä varmuutta siitä, mitä reittiä pitkin haittaohjelma pääsi leviämään pelaajien laitteille, mutta tietoturva-asiantuntijat ovat kertoneet jälkien johtavan kahden eri pelaajien suosiman kolmannen osapuolen apuohjelman asennuspakettiin.
Kyseessä ei siis ole tilanne, jossa hakkerit olisivat onnistuneet saamaan pääsyn yksittäisten nettipokerisivustojen ohjelmistoihin.
Tapauksen tultua julki tietoturva-asiantuntijat ja kokeneet pelaajat ovat kehottaneet kaikkia netissä pelaavia tarkistamaan omat tietokoneensa välittömästi.
Tarkemmat ohjeet löytyvät esimerkiksi alla olevasta pokerin tietoturvaan perehtyneen WolfSec0x0-X-käyttäjän postauksesta
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
Epäilyttävien prosessien tarkkailun lisäksi pelaajille suositellaan kattavan virustarkistuksen ajamista ja ylimääräisten kolmannen osapuolen aputyökalujen karsimista.
👉Lue myös: Valas ja hiljainen maskimies – huijausepäily Arian käteispeleissä