

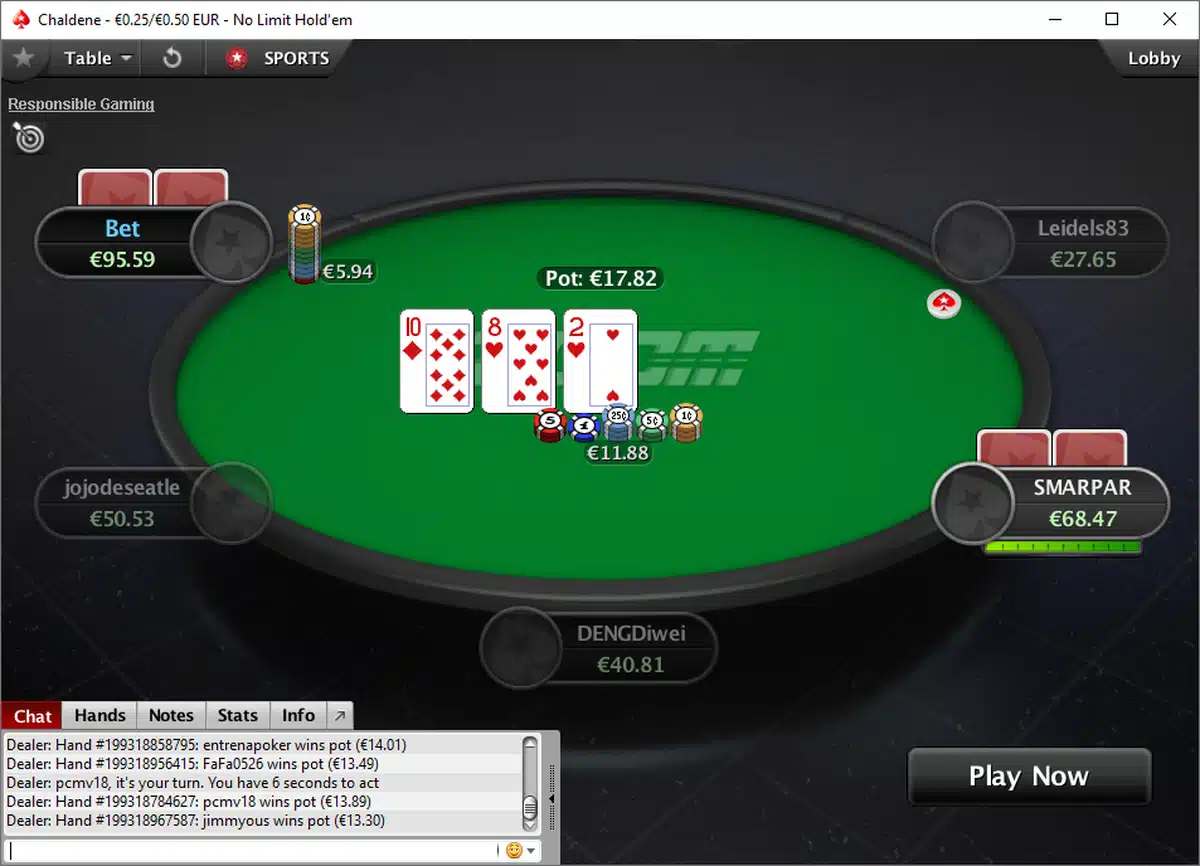

PokerStars kuuluu 178 yrityksen joukkoon, joiden verkkosivustoille levisi haitallista ohjelmakoodia ulkopuolisen palveluntarjoajan kautta. Tietoturvatutkija Scott Helmen mukaan hyökkäyksellä pyrittiin muun muassa varastamaan maksukorttitietoja ja kryptovaluuttoja.
Nettipokerisivusto PokerStars on yksi useista rahapeliyhtiöistä, joiden verkkosivustoihin kohdistui 16. marraskuuta havaittu laaja haittaohjelmahyökkäys.
KIERRÄTYSVAPAA KASINO

💰 KIINTEÄ RAKEBACK
MAHTAVAT BONUSEHDOT
TULITERÄ KASINO
JOPA 100 000 € KÄTEISTÄ TAI KIERRÄTYSVAPAITA KÄTEISKIERROKSIA
Onnenpudotus ensitalletuksella
PELAA NYTHURJA TALLETUSBONUS
🎯 UUSI TARJOUS!

♠️ UPEA POKERIBONUS
TURVALLINEN JA VEROVAPAA
Uutuus kasino!
💎 POKERI AVATTU
Hyökkäys toteutettiin Optimizely-verkkopalvelun kautta. Optimizely tarjoaa yrityksille työkaluja esimerkiksi verkkosivustojen eri versioiden testaamiseen ja käyttäjäkokemuksen kehittämiseen.
Hakkerit hyödynsivät palvelun tietoturva-aukkoa ja lisäsivät asiakkaiden verkkosivustoilla suoritettavaan JavaScript-koodiin haitallisia komentoja.
Haittakoodia levitettiin 178 organisaation sivustoille
Hyökkäyksen paljastaneen tietoturvatutkija Scott Helmen mukaan haitallista koodia löytyi 188 JavaScript-tiedostosta, joita käytti yhteensä 178 organisaatiota.
Rahapeliyhtiöistä listalla olivat PokerStarsin lisäksi Betsson, Betfred ja Tombola. Muihin kohteisiin kuuluivat esimerkiksi BBC, CNN, Zoom sekä S-Pankki, Helme listaa blogipäivityksessään.
Haittakoodi pyrki muun muassa keräämään käyttäjien maksukorttitietoja, vaihtamaan kryptovaluuttasiirtojen vastaanottajaosoitteita sekä varastamaan selaimen istuntotietoja.
Hyökkäyksessä käytettiin myös haittaohjelmia, joiden tarkoituksena oli hyödyntää päivittämättömien iPhone- ja iPad-laitteiden tietoturva-aukkoja.
Helmen selvityksen mukaan hyökkääjien kryptovaluuttaosoitteisiin oli siirtynyt ensimmäisten yhdeksän tunnin aikana noin 7 040 dollaria. Hyökkäyksen kokonaisvahinkojen suuruutta ei vielä tiedetä.
PokerStarsin peliohjelmiston vaarantumisesta ei tietoa
Optimizely vahvisti tietoturvaloukkauksen ja ilmoitti korjanneensa hyökkäyksessä hyödynnetyn haavoittuvuuden.
Yhtiön mukaan haitallinen koodi on poistettu asianomaisista asiakasprojekteista. Lisäksi palveluntarjoaja kertoo vahvistaneensa tilien suojausta vastaavien hyökkäysten estämiseksi.
PokerStars ei ole toistaiseksi kommentoinut tapausta.
Tähänastiset havainnot koskevat PokerStarsin verkkosivustoa, eikä hyökkäyksen ole osoitettu vaikuttaneen varsinaiseen pokeriohjelmistoon tai pelitileillä oleviin varoihin.
Tapaus on jo toinen nettipokerin tietoturvaan liittyvä hyökkäys lyhyen ajan sisällä. GGPoker ilmoitti viime viikolla tietovuodosta, jossa pelaajien henkilö- ja tilitietoja oli saattanut joutua ulkopuolisten käsiin.
Hyökkäysten välillä ei ole osoitettu yhteyttä.
👉Lue myös: GGPoker joutui tietomurron kohteeksi – pelaajien tilitietoja päätyi ulkopuolisille